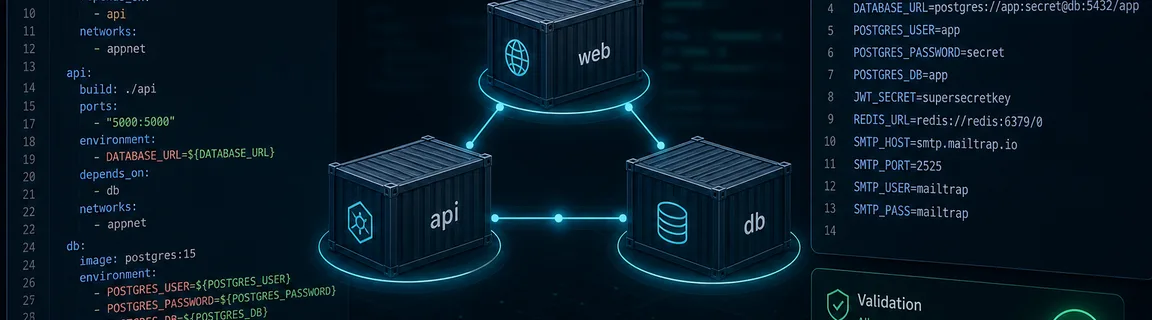
Valider Docker Compose et fichiers `.env` en ligne
Vérifiez la structure de vos `compose.yml` et `.env` avant `docker compose up` — validation locale dans le navigateur, sans installer d'outils.
Valider Compose et `.env` avant le déploiement
Un `docker compose up` qui échoue à cause d'une clé `services` mal indentée ou d'une ligne `.env` sans `=` fait perdre du temps sur une machine neuve, en CI ou pendant une prise en main. Un contrôle rapide de la structure avant de lancer la pile repère les fautes de frappe évidentes avant que Docker ne s'en plaigne. Sur FastMinify, vous pouvez valider un fichier Docker Compose en ligne et valider un fichier `.env` en ligne, à 100 % dans le navigateur, sans installer Docker ni Node. Toute la famille d'outils se trouve sur le hub d'outils DevOps, à côté de Terraform, du Dockerfile et du HCL.
Erreurs fréquentes et enchaînement avant le déploiement
Quelques fautes reviennent constamment. Les corriger avant `docker compose up` évite des messages Docker cryptiques.
Le validateur signale les clés qui ressemblent à des secrets (`PASSWORD`, `API_KEY`, `SECRET`, `TOKEN`), mais ce n'est qu'un rappel, pas une recherche de secrets. La vraie discipline reste de ne pas mettre les `.env` dans Git.
Compose et `.env` répondent à deux intentions
Compose et `.env` se complètent : l'un décrit la pile, l'autre injecte la configuration. En relecture, validez les deux avant de lancer la pile.
Ce qui est vérifié
Quand l'utiliser
Un enchaînement simple évite de découvrir les erreurs au moment du déploiement.
Quand l'outil du navigateur suffit
Pas besoin de Docker installé pour vérifier trois erreurs sur un `compose.yml` reçu par message.
Les limites du navigateur et ce qu'il ne remplace pas
La CLI Docker et le démon restent obligatoires dès que vous devez résoudre l'interpolation `${VAR}`, fusionner plusieurs fichiers Compose (`-f`) ou vérifier qu'une image existe.
Un service arrive souvent avec un Dockerfile, du HCL Terraform et un `.env`. Valider Compose et `.env`, linter le Dockerfile et formater le HCL couvre le parcours DevOps quotidien.
CLI et écosystème
La CLI Docker et quelques linters restent le standard. Les outils FastMinify complètent l'exploration et les usages ponctuels.
docker compose config
Produit le fichier final avec les variables résolues et signale les erreurs de spécification.
Avantages :
Inconvénients :
dotenv-linter
Linter `.env` rapide (Rust) avec règles sur les clés et les valeurs.
Avantages :
Inconvénients :
yamllint
Linter YAML générique utile pour l'indentation et le style.
Avantages :
Inconvénients :
Anatomie d'un `compose.yml` et d'un `.env`
Un fichier Compose moderne se compose d'un unique document YAML avec une clé racine `services` obligatoire. Chaque service devrait déclarer une `image` ou un bloc `build`. Les autres clés racine attendues sont `networks`, `volumes`, `secrets`, `configs`, `name` et l'ancienne `version`. Dans la spécification Compose actuelle, la clé `version` n'est plus obligatoire, mais elle reste tolérée.
Un `.env` est une liste de paires `KEY=VALUE`, une par ligne. Les lignes vides et les commentaires (`#`) sont ignorés, et le préfixe `export ` est toléré. Les noms de clé suivent la convention du shell (lettres, chiffres, tiret bas, sans commencer par un chiffre). Une valeur contenant des espaces doit être entre guillemets pour éviter les surprises.
Ces deux validateurs font des contrôles structurels, pas une validation complète de la spécification Compose ni une recherche de secrets. Ils ne résolvent pas l'interpolation de variables (`${VAR}`), ne vérifient pas qu'une image existe sur un registre et ne lancent pas `docker compose up`. Pour savoir ce qui se passe vraiment à l'exécution, `docker compose config` et le démon Docker restent la référence.
Deux validations, Compose et `.env`
Le validateur analyse le YAML et vérifie qu'il y a un seul document, une racine de type mapping et une clé `services`. Il signale les services sans `image` ni `build` et les clés racine inconnues. Essayez le validateur Docker Compose en ligne.
Le validateur `.env` lit chaque ligne. Il signale celles sans `=` ou avec une clé illégale, et il détecte les guillemets non fermés, les clés dupliquées et les valeurs sans guillemets qui contiennent des espaces. Utilisez le validateur `.env` en ligne avant de partager un fichier d'exemple.
Un service arrive rarement seul. Enchaînez avec le linter Dockerfile en ligne et le formateur Terraform / HCL en ligne pour couvrir toute la configuration d'infrastructure.
Conclusion
Valider la structure de vos `compose.yml` et `.env` avant `docker compose up` évite des échecs de déploiement dus à des fautes de frappe. Utilisez le navigateur comme premier filtre structurel, puis `docker compose config` et le démon Docker pour savoir ce qui se passe vraiment à l'exécution. Poursuivez avec le Dockerfile et le HCL Terraform sur le même hub DevOps.
Validez maintenant votre Compose ou votre `.env`
Articles connexes
HTTP/2 et HTTP/3 changent le trajet des fichiers, pas leur poids. Mesures de taille, de compilation et de bundling : ce que la minification apporte encore.
Convertissez un epoch Unix en date lisible et inversement, distinguez secondes et millisecondes, et évitez les pièges de fuseau, de JWT et de changement d’heure.
Lisez une expression cron champ par champ, voyez ses prochaines exécutions en UTC ou en heure locale et évitez les pièges de pas, de fuseau et de dialecte.